 Cibersegurança · SOC
Centro de Monitorização de Segurança com Splunk
Implementação de uma estrutura de monitorização de segurança baseada em Splunk, destinada à recolha, centralização, análise e visualização de eventos provenientes da infraestrutura de rede e dos principais ativos tecnológicos.
A solução foi concebida para proporcionar maior visibilidade sobre a infraestrutura, permitindo acompanhar eventos em tempo real, identificar comportamentos anómalos e apoiar o processo de investigação e resposta a incidentes de segurança.
Principais funcionalidades
Arquitetura da solução
A estrutura foi organizada para permitir que os eventos gerados pelos equipamentos da infraestrutura sejam enviados para uma plataforma central de análise.
Recolha e centralização de logs
A solução utiliza mecanismos de recolha de eventos para encaminhar informações da infraestrutura para o Splunk, permitindo concentrar os dados numa única plataforma.
- Receção de eventos de rede
- Recolha de eventos através de Syslog
- Centralização dos eventos no Splunk
- Organização dos dados através de índices
- Pesquisa através de SPL
- Análise temporal dos eventos
Monitorização da infraestrutura de rede
O ambiente foi preparado para acompanhar eventos relacionados com os principais componentes da infraestrutura de rede, permitindo identificar alterações e comportamentos que mereçam investigação.
Pesquisa e análise com SPL
A utilização da Search Processing Language permite pesquisar, filtrar, agrupar e analisar grandes volumes de eventos, transformando logs brutos em informação útil para a monitorização de segurança.
Splunk Search Processing Language
Utilização de consultas SPL para análise de eventos, identificação de padrões, filtros, estatísticas e construção de visualizações para o ambiente SOC.
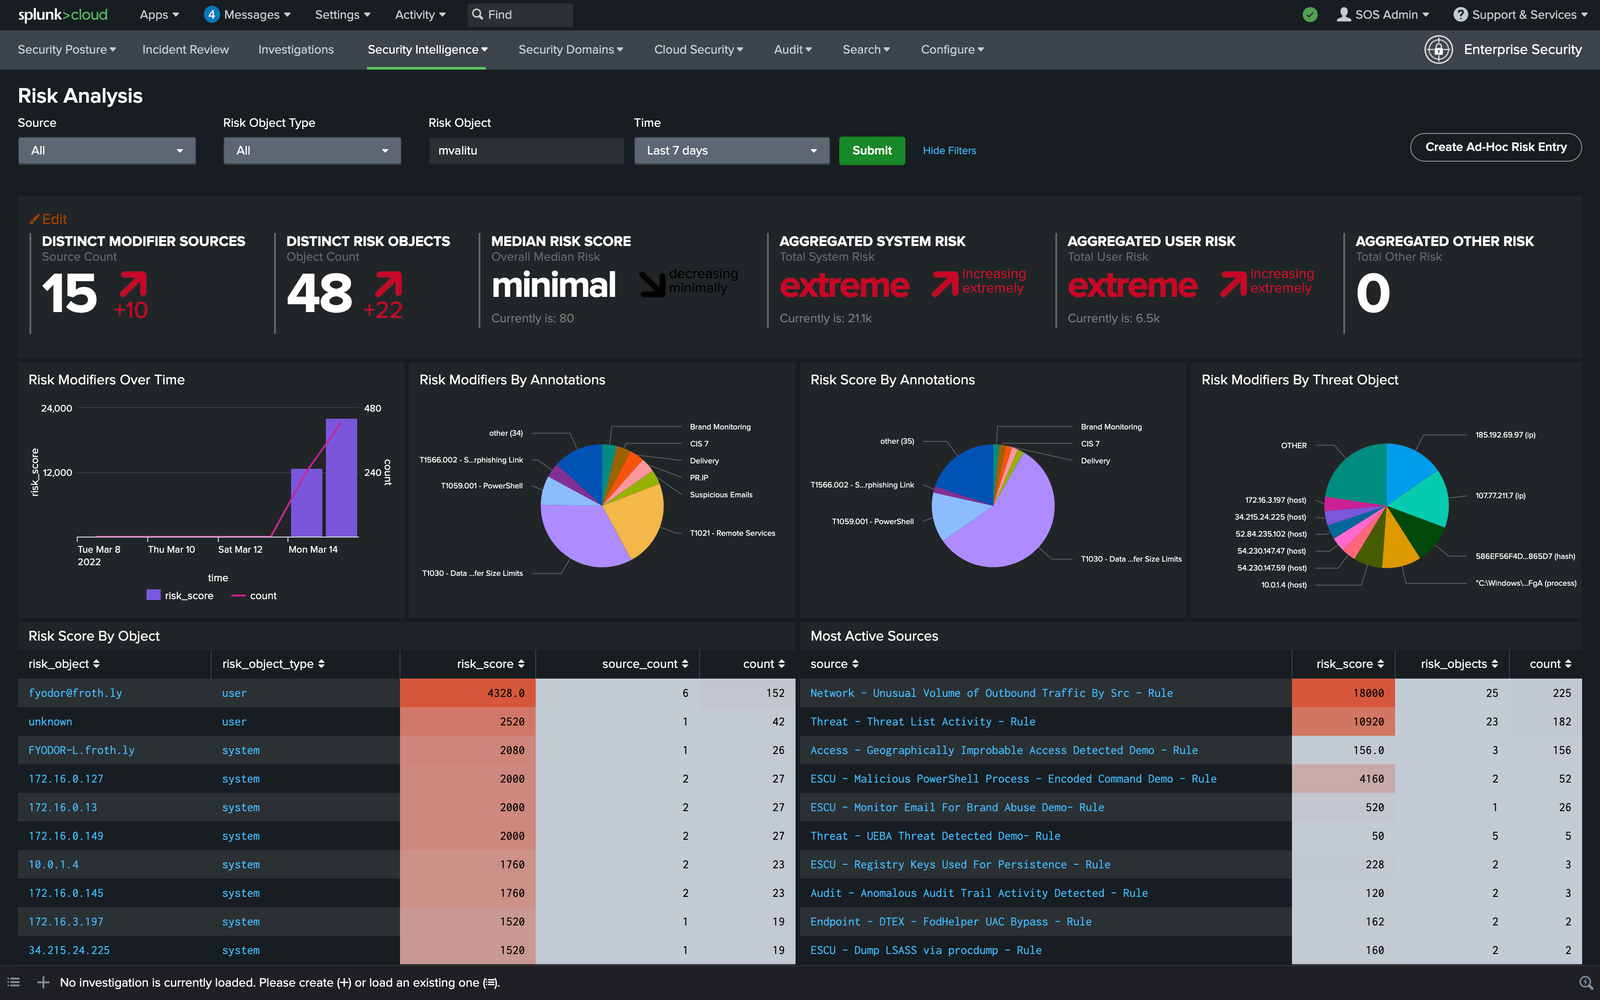
Dashboard de monitorização
Foi criado um dashboard centralizado para apresentar informações relevantes do ambiente monitorizado e permitir uma visão rápida do estado dos eventos de segurança.
Investigação de eventos de segurança
A estrutura permite utilizar os dados recolhidos para investigar ocorrências, analisar sequências de eventos e compreender atividades registadas na infraestrutura.
- Identificação de eventos anómalos
- Pesquisa de atividades específicas
- Análise temporal dos eventos
- Correlação de informações
- Apoio à investigação de incidentes
Processo de monitorização
O ambiente segue um fluxo de monitorização que transforma os eventos gerados pelos equipamentos em informação disponível para análise.
Tecnologia utilizada
A solução foi construída com ferramentas e tecnologias direcionadas para monitorização, análise de eventos e segurança da infraestrutura.
Benefícios da solução
- Maior visibilidade sobre a infraestrutura
- Centralização dos eventos de segurança
- Monitorização em tempo real
- Pesquisa rápida de eventos
- Identificação de comportamentos anómalos
- Apoio à investigação de incidentes
- Melhoria da capacidade de resposta
Resultado
O resultado é uma estrutura de monitorização de segurança centralizada, permitindo transformar os eventos da infraestrutura em informação útil para acompanhamento, análise e resposta.
SOC Monitoring com Splunk
Solução de monitorização e análise de segurança desenvolvida para proporcionar maior visibilidade sobre a infraestrutura tecnológica e apoiar a identificação e investigação de eventos.